Affichage des articles dont le libellé est secret. Afficher tous les articles

01/02/2020

Infiltration des services secrets belge

Des espions vende des renseignements


Le Comité R s’inquiète de possibles infiltrations étrangères des services secrets belges et souhaite examiner comment ces derniers sont en mesure de détecter ces infiltrations.
Une vingtaine d’incidents potentiels ont été répertoriés et sont à l’analyse. Quinze se seraient produits au sein du Service général du renseignement et de la sécurité (SGRS), le service secret de l’armée belge. Cinq incidents concer- nent la Sûreté de l’État.

C’est en tout cas ce qu’affirmaient samedi les quotidiens De Tijd et L’Écho, sur base d’une réunion à huis clos qui s’est tenue en décembre dernier au Parlement belge.
Le Comité R y a fait référence à son dossier “infiltration”.

Des dossiers à l’enquête


Selon les deux quotidiens, le Comité R “souhaite vérifier comment nos services de renseignement gèrent la découverte d’indices permettant de supposer que certains membres de leur personnel sont peut-être sous l’emprise d’autres pays et services de renseignements”.

La porte-parole de la Sûreté, Ingrid Van Daele, déclare “qu’en ce moment, nous n’avons connaissance d’aucun cas d’infiltration effective de la Sûreté de l’État”.

Aucun cas nouveau d’espionnage potentiel n’est divulgué.

Les parlementaires ont été informés du cas d’un capitaine commandant du SGRS à qui l’habilitation “Secret” a été retirée et qui a été licencié.

Recruté en 2004, cet homme travaillait pour la division du Renseignement (Div I) du SGRS. Il travaillait aussi dans l’import-export. Il avait notamment de nombreux contacts avec la Russie, en particulier avec un oligarque.

Un autre dossier plus délicat est sous enquête au parquet fédéral. Il concerne la mise à pied d’un major soupçonné d’avoir transmis en 2016 des informations sensibles à la Russie par l’entremise d’une femme travaillant pour les services secrets serbes.

05/11/2019

Coopération judiciaire et policière entre le Kazakhstan et la Belgique


La justice belge participe à la chasse aux opposants sur le sol belge


Kazakstan
L'avocate Bota  à du fuire la dictature du kazakhstan

La Belgique a accepté une demande de coopération judiciaire de la part du Kazakhstan visant la réfugiée politique Bota Jardemalie, dont l’habitation a été perquisitionnée en présence vrai- semblablement de deux agents secret kazakhs.

Plusieurs questions se posent: la Belgique doit-elle donner droit à des demandes émanant d’une dictature comme le Kazakhstan? Que faisaient exactement des agents secret (vraisemblablement kazakhs) au cours de la perquisition ? Enfin, la Belgique est-elle aujourd’hui en mesure de protéger ses réfugiés politiques? Notre pays a le devoir d’accorder l’asile politique aux militants des droits de l’Homme, puis d’en assurer la protection ».
La protection des réfugiés politiques séjournant sur notre territoire, celle aussi de la participation d’agents étrangers à une perquisition réalisée par des services policiers belges ».

« La Belgique se doit de protéger les réfugiés politiques présents sur son territoire et non de les livrer aux autorités qu’ils fuient ! La justice peut d’ailleurs refuser l’entraide judiciaire pour toute infraction qu’elle considère comme une infraction politique, d’autant que le Parlement européen
demande au Kazakhstan de cesser le harcèlement de ses opposants politiques à l’étranger ! »

«Effrayant!»

Cette histoire est hallucinante !, La coopération de nos services de police judiciaire avec les services secret kazakhe à l’encontre d’une avocate qui a obtenu l’asile politique – justement en raison des menaces graves qui pèsent sur sa sécurité de la part de la dictature kazakhe, c’est effrayant ! » Cette perquisition se déroule en l’absence de Me Jadermalie et des informations confidentielles ont été consultées et/ou copiées par les policiers kazakhs. Cette avocate serait accusée de corruption... par un régime tristement célèbre pour son “Kazakhgate” (la corruption de responsables politiques français et belges par l’entourage du président Nazarbaiev). » Membre de la commission de suivi des Comités P et R, chargé du contrôle de nos services de police, Georges Dallemagne promet de demander « toute la lumière sur cette lamentable affaire ».

https://parismatch.be/actualites/politique/332927/lincroyable-traque-dune-dissendente-kazakhe-exilee-en-belgique

27/08/2018

Les sources humaines des services secrets belges

C’est l’histoire d’un espion pourchassé par le fisc belge et qui justifie ses fausses factures par son activité de renseignement au service de la Sûreté de l’Etat, et celle ci le nie. 


services secrets belges
Ajouter une légende

Les sources humaines de la Sûreté de l’Etat sont sa principale richesse (Humint, pour Human Intelligence), y compris sur le marché de l’échange d’informations entre services partenaires. Indicateurs occasionnels ou répertoriés, la protection de leur anonymat est essentielle. Leur manipulation est affaire de professionnels. Mise sur le bûcher après l’arrestation au Maroc d’Abdelkader Belliraj pour des faits qualifiés de terrorisme (2008), la Sûreté de l’Etat n’a jamais admis publiquement ni comme ailleurs le terroriste recruter qui a organisé les attentats de Paris, ni même à l’issue d’une enquête du comité R, que le Belgo- Marocain avait été ses yeux et ses oreilles dans des milieux proches d’Al-Qaeda. Une collaboration rémunérée qui occultait ses activités dans le grand banditisme. Il peut arriver que l’identité d’un informateur, encarté ou non, soit exposée de façon indirecte. C’est ce que reproche à la Sûreté un curieux personnage, B. B., lobbyiste de son état, évoluant en marge des milieux économiques, spécialiste du commerce international et des montages financiers, rejeté et néanmoins sollicité pour des missions ponctuelles, sous le coup de procédures judiciaires qui portent principalement sur des dettes fiscales de plusieurs centaines de milliers d’euros.

Le journal l’a rencontré dans cette zone où rien n’est tout blanc ni tout noir, où les exploits sont magnifiés sans risque d’être contredits, où la vérité est peut-être incomplète, ou incroyable, mais néanmoins de l’ordre du possible.

Depuis 2006 ou 2007, monsieur B. aurait envoyé spontanément des infos au service de renseignement civil et exécuté à sa demande des missions sur des points précis. Créée en Lettonie, puis transférée en Bulgarie, sa société aurait été une sorte de sous-marin émettant des factures de complaisance ou fictives, relatives à l’achat de matériel ou de conseils. « Je n’étais pas rémunéré par la Sûreté, souligne B. B. Le deal était le suivant : “On n’a pas de budget, faites votre petit commerce, on vous couvrira, et vous nous remontez ce dont on a besoin.” J’ai donc fait remonter des informations sur l’économie halal, le commerce avec l’Iran, l’extrémisme musulman... » Des détails qui ne sont pas des secrets d’Etat (horaires, personnes en contact, gsm, adresses...), sur les visites incognito, puis officielles, de négociateurs iraniens auprès de l’Agence internationale de l’énergie atomique (AIEA) ; en même temps qu’il servait de poisson pilote à ces hauts personnages. Il aurait travaillé sur l’Organisation des moudjahidines du peuple iranien (Ompi), opposants traditionnels du régime des mollahs. A entretenu logiquement des relations avec l’ambassade de Syrie, alliée de l’Iran, ainsi qu’avec la Russie et quelques pays arabes où l’entraînaient ses activités de consultant. Enfin, il été approché par des Chinois.

B. B. est multidécoré. Par la Belgique, il y a une dizaine d’années : chevalier de l’Ordre de la Couronne sur proposition du ministre de l’Economie, Karel De Gucht (OpenVLD), le11mai2007.ParlaFrance, plus récemment : chevalier dans l’Ordre national des Palmes académiques
pour services rendus à la culture française sur proposition du ministre de l’Education nationale, Vincent Peillon, le 1er février 2013 ; chevalier de l’Ordre national du mérite par un décret du président de la République, François Hollande, le 25 mai 2016.

Ces distinctions honorifiques ne tombent pas du ciel. Indubitablement, B. B. a rendu des services à des puissance étrangère. « En 2006, j’ai apporté des passeports à une famille française qui était coincée à Beyrouth, bombardée par l’aviation israélienne », illustre-t-il. On ne se méfie pas d’un petit Belge qui voyage pour affaires... Quant à l’Ordre de la Couronne, le deuxième du Royaume, il y a été intégré à 40 ans, alors qu’il était chômeur complet indemnisé. Une forme de compensation ? « L’ambassade de Belgique m’avait laissé tomber pendant une mission dans un pays du Moyen-Orient. Heureusement, l’ambassade d’Allemagne m’a sauvé. Un prêté pour un rendu : la partie juive de ma famille a disparu pendant la guerre. » A coup sûr, sa vie est un roman. Lui-même et ses parents ont été sauvés par des « kakis » à Kolwezi (Congo), en 1978. La vie parfois ne tient qu’à un fil.

Quatre procédures judiciaires à Liège


Parfois aussi, les fils s’emmêlent ou se cassent, à trop tirer dessus. L’étoile de B. B. a pâli. « En août 2017, mon référent à la Sûreté est parti à la retraite, raisonne- t-il. J’ai été mis en relation avec son successeur qui m’a répondu quelques fois, puis n’a plus réagi à mes nombreux mails d’information. » Faut-il attribuer sa disgrâce présumée à des « tiraillements internes » au sein de la Sûreté où Jaak Raes a succédé à Alain Winants, à une « guerre entre services de l’Etat qui s’ignorent ou se marchent sur les pieds » – il vise la Justice et les Finances –, à l’absence de « bon sens », voire à de l’amateurisme dans le chef de certains fonctionnaires ? Il ne comprend pas...

Le coming out du lobbyiste s’explique par l’imminence de la saisie de sa maison. Son but est clair : repousser les assauts de Thémis. Précédemment, le 7 septembre 2015, la chambre du conseil de Liège avait prononcé un non-lieu pour des faits de criminalité en col blanc similaires à ceux qui lui sont reprochés aujourd’hui. « Le dossier actuel est pratiquement un copier-coller de celui de 2015 », affirme-t-il.

« L’Etat réclame à mon client des impôts et de la TVA sur des activités de consultance que celui-ci décrit comme anecdotiques, relève Me Nathan Mallants, avocat au barreau de Liège. D’après mon client, sa société servait surtout de couverture à des activités en lien avec la Sûreté de l’Etat. Je me base sur ses déclarations, car je n’ai pas la preuve qu’il a collaboré avec le service de renseignement. »

L’affaire se décline à plusieurs niveaux. Florian Lombard, substitut du procureur du roi de Liège, spécialisé en matière fiscale, confirme les procédures engagées à l’encontre du consultant. « Un dossier pénal est en attente du règlement de procédure en chambre du conseil, répond- il par mail. Une procédure est engagée devant le juge des saisies du tribunal de première instance de Liège et une autre devant les chambres fiscales du tribunal de première instance de Liège. Le parquet demande aussi l’annulation de sa société de droit bulgare devant le tribunal de commerce de Liège. » La section « écofin » de la PJF de Liège a mené l’enquête sous la direction du juge d’instruction Frédéric Frenay. Pour parer au plus pressé, la société bulgare a introduit une action en revendication en arguant du fait que les biens susceptibles d’être saisis lui appartenaient, et non à B. B., son gérant. L’avocat de ce dernier, Me Mallants, veut demander à la justice d’attendre l’issue de la procédure pénale avant d’examiner les autres volets. « Le criminel tient le civil en état », rappelle-t-il. B. B. espère convaincre ses juges qu’il a bien travaillé pour la Sûreté de l’Etat par civisme, sans enrichissement personnel et, dans certains cas, à la demande de celle-ci. Il dit en avoir les preuves : les courriels et le trafic téléphonique qui se trouvent dans le matériel saisi.

La Sûreté de l’Etat nie comme toujours


Apparemment, la Sûreté ne l’entend pas de cette oreille. Dans un courrier adressé au parquet de Liège, le 23 avril dernier, son administrateur général, Jaak Raes, affirme que B. B. « n’est pas membre de la Sûreté de l’Etat et ne l’a jamais été ». Il évoque une « falsification » d’un document produit par l’inculpé : la copie d’un courrier du précédent patron, Alain Winants, adressée à B. B., le 10 septembre 2008. Ce dernier a occulté une partie du message en pliant la lettre, ce qui laissait une trace. Alain Winants y évoque l’offre de service de B. B. en « novembre 2007 » et le « screening » dont il fait l’objet en 2008 pour être agréé comme informateur. Le courrier ne permet pas de déduire quelle suite a été donnée à cette offre de service.

Quant à la dénégation de Jaak Raes, elle peut paraître ambiguë : « N’est pas membre de la Sûreté de l’Etat et ne l’a jamais été »... Fonctionnaire, non, mais informateur occasionnel ou répertorié, les deux catégories d’informateurs de la Sûreté de l’Etat ? Le grand patron du service de renseignement ne peut rien dire. Ni confirmer, ni infirmer. « La protection des sources est le talon d’Achille et la pierre angulaire du fonctionnement d’un service de renseignement », écrivait le comité permanent de contrôle des services de renseignement dans son rapport 2008, à propos de l’affaire Belliraj, autrement grave. « La révélation de noms ou de méthodes concernant le fonctionnement des sources hypothèque tout simplement le fonctionnement futur du service. Qui risquerait encore de fournir des informations, surtout dans des domaines tels que le terrorisme et l’extrémisme, s’il ne bénéficie pas d’une garantie pleine et entière quant à la préservation de son anonymat ? »

La demande de B. B. – qui s’est manifesté auprès du Premier ministre, du ministre de la Justice et de la Sûreté de l’Etat – est contradictoire. Exciper de services supposément rendus pour obtenir l’indulgence de la justice et, par la même occasion, prendre le risque d’être reconnu ? Son cas met en lumière la vulnérabilité d’un service de renseignement quand l’un de ses free-lance – ou se revendiquant tel – fait l’objet de procédures judiciaires qui s’accompagnent de perquisitions spectaculaires (trois) et de saisie d’ordinateur ou de smartphone (non restitués à ce jour). « C’est toute ma double vie qui est donnée à voir aux avocats, aux policiers de quartier, au témoin requis si la personne est absente lors de la perquisition, au service informatique, au fisc, etc. Et même en audience publique, lorsqu’il faudra me justifier... », énumère le consultant. « Je n’oublierai pas cette perquisition où les yeux de la greffière, qui est ma voisine, s’agrandissaient de surprise au fur et à mesure que sortaient des informations me liant à des actions internationales dans des pays dont le seul nom peut faire le lancement du JT du soir... » En outre, ajoute-t-il, « le nom de six membres de la Sûreté, avec leurs numéros de téléphone, et même pour l’un d’entre eux, son adresse privée, soit un pourcent du personnel de la Sûreté, se trouvent dans les documents saisis ».

Le 5 juin dernier, l’expert en commerce international a déposé plainte au comité R, l’interface indépendante autorisée à questionner plus précisément les services de renseignement. « La justice doit impérativement changer ses méthodes, prévient-il. Le monde est devenu dangereux pour les quelques derniers qui protègent les autres. Nous vivons avec des réflexes qui datent de la Belgique de papa où tout le monde il est beau, tout le monde il est gentil. »

L’histoire présentée par B. B. renvoie à un grand classique. Faut-il fermer les yeux sur les activités borderline de certains indicateurs en échange d’informations qu’il ne serait pas possible d’obtenir autrement (principe de subsidiarité) et dont le caractère délictueux n’est pas excessif au regard de l’objet de l’enquête, terrorisme, grande criminalité ou espionnage (principe de proportionnalité) ? Quelle est la responsabilité d’un service où il n’est pas interdit de penser qu’au moins une personne a eu des contacts intéressés avec B. B. ? N’y a-t-il pas quelque facilité à se couvrir du manteau d’espion pour enfreindre la loi ?

Depuis de nombreuses années, le législateur encadre drastiquement les « méthodes particulières de recherche » de la police (Bam, selon l’acronyme néerlandais) et les « méthodes particulières de renseignement » (Bim, pour les services secrets). Le ministre de la Justice, Koen Geens (CD&V), vient d’ajouter une arme à la panoplie des policiers, l’infiltration civile, qui doit être autorisée par le parquet fédéral. L’infiltrant est contrôlé en permanence par un juge d’instruction. Il peut commettre des infractions de moindre importance avec le feu vert du ministère public : véhiculer des criminels, leur louer une voiture ou un appartement, etc. S’il ne respecte pas les limites, il encourt la même peine qu’un citoyen ordinaire, mais en cas de menace, il est protégé.

Ce modèle est-il transposable aux services de renseignement ? Ils peuvent déjà créer des sociétés bidon et y employer des fonctionnaires sous couverture avec la permission de trois magistrats (la commission Bim). Ils ont déjà leurs infiltrants civils : les sources humaines. Cependant, ni les agents undercover ni les informateurs ne peuvent commettre d’infractions, ce qui peut compliquer leur accès à des publics-cibles hermétiques. « Un texte du ministre de la Justice visant à assouplir cette règle est discuté en intercabinet », fait savoir la porte-parole du ministre de la Justice. C’était une demande de Jaak Raes devant la commission d’enquête parlementaire sur les attentats du 22 mars 2016.


23/08/2018

Agents secrets

Le mystère qui entoure le travail des agents secrets fait fantasmer le grand public. Mais les espions n’ont en réalité qu’une utilité limitée, jusqu’au moment où leurs activités éclatent au grand jour.

Je viens de boucler la rédaction d’un livre qui m’a plongé dans le monde des agents doubles soviéto-britanniques pendant la guerre froide. Je les ai vus passer d’un pays à l’autre, rôder autour des Premiers ministres britanniques et se faire tuer (quand ils étaient russes – les traîtres anglais, surtout d’origine bourgeoise, s’en sortaient généralement sans dommage).
Rien n’a changé, ou presque. L’agent double russe Sergueï Skripal et sa fille Ioulia, des semaines après avoir été attaqués à Salisbury à l’aide d’un agent innervant de l’époque soviétique, commencent à peine à se remettre. Vladimir Poutine, ancien membre de la police secrète soviétique, s’efforce de recréer le monde qui l’a modelé : celui de l’espionnage du temps de la guerre froide. Poutine peut nous manipuler parce qu’il a appris que, dans son ancien domaine d’expertise, ce ne sont en réalité pas vraiment les secrets qui importent. C’est la réaction du public, des médias et de la classe politique chaque fois que des espions se retrouvent sous les projecteurs de l’actualité.

La Russie et le Royaume-Uni ne cessent de s’espionner mutuellement, et ce depuis longtemps. En vain, la plupart du temps. Les agents doubles britanniques comme Kim Philby et Guy Burgess se plaignaient souvent que les Soviétiques ignoraient leurs informations. Beaucoup des documents britanniques transmis par Burgess au KGB n’ont même pas été traduits en russe. C’était avant tout une question de paranoïa. On peut certes recruter un traître, mais comment lui faire confiance ? Le KGB a toujours soupçonné un agent double aussi précieux que Philby d’être en fait une taupe britannique. Et même quand les Soviétiques accordaient du crédit à un renseignement, ce dernier avait ensuite tendance à se perdre. Parfois, les valises pleines de secrets britanniques en contenaient trop. Ou alors les informations étaient déformées au fil de leur progression dans la hiérarchie du KGB. Quand l’une d’elles déplaisait au patron, elle finissait le plus souvent à la poubelle.

Le travail de Richard Sorge constitue à cet égard sans doute l’exemple le plus effroyable. En 1941, cet agent soviétique en poste à Tokyo avait régulièrement prévenu le Kremlin que l’Allemagne ne tarderait pas à envahir l’URSS. Le 15 mai, il avait prédit que l’invasion aurait lieu entre le 20 et le 22 juin. Mais les informations de Sorge agaçaient le patron : à l’époque, Staline était encore allié de l’Allemagne. À ses yeux, Sorge n’était qu’une “petite merde qui a monté des combines et des bordels au Japon”. Le 22 juin 1941, l’invasion allemande a abasourdi l’URSS. Khrouchtchev et Brejnev n’ont pas toujours non plus fait confiance au renseignement.

Boutique de brocanteur. 


Rodric Braithwaite, ancien ambassadeur britannique à Moscou, explique dans son livre Armageddon and Paranoia [inédit en français] que l’espionnage est utile quand il s’agit de dénicher des secrets précis, comme une formule chimique pour la bombe atomique. En revanche, il affirme qu’il permet rarement de deviner quelles sont les véritables intentions de l’adversaire. Ainsi, dans les années 1980, ni les services soviétiques ni leurs homologues occidentaux n’ont su prévoir que l’ennemi accepterait de coopérer pour mettre fin à la guerre froide. De toute façon, de nos jours, la plupart des secrets sont sans doute déjà accessibles quelque part, sur d’obscurs sites web, ou à la page 437 d’un ouvrage pondu par un universitaire méconnu. Le monde de l’espionnage n’est pas tant un coffre au trésor qu’une boutique de brocanteur dont le propriétaire ne fait jamais l’inventaire. Les espions, soutient le romancier et ancien agent John le Carré, “fournissent des informations de seconde zone dont l’attrait réside plus dans le sinistre secret qui entoure la façon dont on se les est procurées que dans leur valeur intrinsèque”.

Tout est dans ce sinistre secret, effectivement. Toute activité auréolée de mystère ne peut que fasciner le public. C’est pour cela que les espions font autant de bruit quand ils surgissent de leur monde souterrain. Chaque fois que l’on apprenait qu’un responsable britannique était un agent soviétique – un quasi-rituel entre 1946 et 1963 –, la confiance des Britanniques se lézardait un peu plus. Les barbouzes de Sa Majesté se mettaient à s’épier les uns les autres tout en se demandant : “Es-tu un agent du KGB ?”

Obsession. 


L’atmosphère d’angoisse au sein de la communauté britannique a fini par dégénérer en une chasse à la taupe qui, sous la férule du “chasseur d’espions” Peter Wright, a failli détruire les services dans les années 1960 et 1970. Pour Wright, la nécessité de démasquer les agents soviétiques était devenue une obsession. Ainsi des traîtres comme Philby ont-ils engendré un dysfonctionnement paranoïaque dans l’État britannique par le simple fait, fortuit, qu’ils avaient été découverts.

De même, en 2016, le piratage par les Russes des mornes courriels du Comité national démocrate américain n’a probablement rien fait pour aider le Kremlin à mieux comprendre les États- Unis. L’événement n’a eu de l’importance que parce que les Russes (par le biais de WikiLeaks) l’ont rendu public. Les médias d’outre-Atlantique ont fait le reste. La Russie était passée du stade de la collecte de renseignements à celui de la guerre de l’information. On peut supposer que le flot ininterrompu de nouvelles sur le sujet a eu une influence sur le résultat des élections. Puis, quand le rôle de la Russie a été dévoilé (contre la volonté de Moscou), cela n’a fait que diviser un peu plus les Américains.

Là encore, l’agression contre Sergueï Skripal, agent double mineur et à la retraite, est avant tout une opération de relations publiques. La Russie est en train de dire aux Britanniques : nous pouvons tuer en toute impunité sur votre territoire. Et elle est en train de dire aux Russes puissants installés en Grande-Bretagne : nous pouvons vous tuer. Comme les espions fascinent le public, le message est entendu. La Russie a une volonté de plus en plus délibérée de créer un climat de paranoïa. L’espionnage russe devient une branche des relations publiques. Aujourd’hui, les espions russes sont faits pour être vus.

LE KGB JALOUSE LE MI6

“Pourquoi la Russie s’en prend-elle  à nous ?” se demande The Times, après la tentative d’assassinat de Sergueï Skripal. “La réponse est simple : parce que le Royaume-Uni a une remarquable capacité à recruter des agents doubles et que le MI6 est à la fois craint et respecté du côté de Moscou.” Jaloux, les Russes chercheraient donc à se venger : au xxe siècle, les services secrets britanniques ont
tout simplement été les meilleurs. “Pendant la guerre froide, la CIA disposait certes de nombreux agents infiltrés en URSS, mais aucun du calibre du colonel Oleg Gordievsky, recruté en 1974 par le MI6 et qui, onze années durant, a transmis des informations de la plus haute importance à l’Ouest.”


14/07/2018

Le grand retour des espions russe

La guerre du renseignement fait rage entre Moscou, Londres et Washington. l’affaire Skripal montre que tous les coups semble permis

espionnage


L’affaire Sergueï Skripal a porté à son apogée la pire crise politique née entre la Russie et l’Occident depuis la fin de la guerre froide. Elle a eu pour conséquence un chassé-croisé jamais vu de diplomates expulsés par dizaines d’Europe et des États-Unis, comme de Russie. La tentative d’empoisonnement de l’ancien agent double russe constitue un nouvel épisode dans la vieille guerre qui oppose les services de renseignement russe et britannique. Elle a fait suite à l’affaire de l’ingérence de Moscou dans les élections américaines. Les espions sont donc de retour, sur la scène diplomatique comme dans la fiction. Pourtant ils ne sont plus tout à fait les mêmes que dans les romans de John le Carré.

Russie- Angleterre, une saga d’espionnage


Pourquoi la guerre des services secrets se joue-t-elle sur le sol britannique ? Les Anglais
ont tout fait pour cela, considère ce journal russe. La succession de morts mystérieuses de fugitifs russes [depuis quelques années] à Londres nous amène une fois de plus à nous poser la question : pourquoi cette liquidation massive de transfuges a-t-elle précisément lieu sur les îles Britanniques ? En effet, rien de tel ne se produit dans les autres pays occidentaux. Pourquoi la plus grande colonie d’opposants au Kremlin s’est-elle installée justement en Grande-Bretagne, et pourquoi la guerre des espions russes et britanniques a-t- elle continué après la fin de l’Union soviétique et la guerre froide ? La réponse mêle histoire, psychologie et géopolitique. Beaucoup de travaux ont été écrits sur le sujet, mais j’aimerais souligner quelques points importants. Sans cela, impossible de comprendre ni l’affaire Skripal, ni l’affaire Litvinenko*, ni les autres “moments marquants” de cette interminable saga d’espionnage.

L’Angleterre est le pays de l’espionnage par excellence. 

À l’époque élisabéthaine déjà, sa situation insulaire et ses ressources limitées ont poussé Londres à faire de l’espionnage et de la diplomatie ses principaux outils pour assurer son hégémonie mondiale. Sir Francis Walsingham créa sur ordre d’Élisabeth Ire un service secret de la couronne et put ainsi déjouer nombre de conspirations, tant intérieures qu’internationales. Le célèbre auteur dramatique et poète Christopher Marlowe fait partie de ses informateurs. Jonathan Swift, l’auteur des Voyages de Gulliver et Daniel Defoe, créateur de Robinson Crusoé, furent tous deux liés au renseignement.

Opposants à la tyrannie. 


Au siècle suivant, l’Angleterre s’imposa dans le jeu politique européen par la diplomatie et l’espionnage en usant avec succès du principe “diviser pour mieux régner”. Disputant à la France l’hégémonie mondiale, les Anglais “empoisonnèrent” copieusement la vie de Napoléon en finançant des complots, des coalitions, et pour finir l’insurrection vendéenne. La célèbre série télé britannique Sharpe montre comment les Anglais soutenaient activement la résistance espagnole dans les territoires occupés par les troupes napoléoniennes.

Lui aussi agent des renseignements britanniques, le colonel Lawrence (d’Arabie) entra dans l’histoire de l’espionnage par le travail colossal qu’il accomplit durant la Première Guerre mondiale pour la destruction de l’Empire ottoman en soutenant la révolte arabe dans la péninsule Arabique et en Palestine. La “piste britannique” mène aussi vers la Russie : la participation des Anglais à l’assassinat de l’empereur Paul Ier et de Grigori Raspoutine n’est pas exclue.

L’un des grands principes de la politique britannique consiste depuis toujours à accueillir tous les dissidents, “opposants à la tyrannie”, et plus largement les individus ayant enfreint les lois de leur pays. À commencer par le libre-penseur français Voltaire (au milieu du xviiie siècle), le Royaume- Uni fut le refuge de dizaines de milliers de “dissidents” de tous pays, du révolutionnaire allemand Karl Marx aux membres de mouvances islamistes. Les transfuges d’URSS et de Russie constituent une catégorie à part dans ce forilège : on y trouve l’ancien colonel du KGB Oleg Gordievski, le dissident Vladimir Boukovski, le “chef de guerre” tchétchène Akhmed Zakaev et beaucoup d’autres.

L’hospitalité britannique se fonde sur un calcul pragmatique : en accueillant des fugitifs, Londres dispose d’un moyen de pression efficace sur les pays concernés, à des fins de négociation politique comme de chantage. Il y a aussi un intérêt maté- riel : des hommes aux fortunes douteuses venus des quatre coins du monde, et de Russie en premier lieu, s’empressent de rejoindre l’Angleterre et y remplissent les caisses du fisc. Les espions livrent des informations, les évadés fiscaux transfèrent leurs capitaux, et ces avantages contrebalancent tout éventuel désagrément diplomatique. La porte-parole du ministère des Affaires étrangères russe, Maria Zakharova, a rappelé récemment que la Russie attendait l’extradition depuis le Royaume-Uni de pas moins de quarante citoyens russes inculpés.

Il ne faut pas non plus oublier la mentalité de la classe dirigeante britannique. L’espionnage comme sport à l’échelle internationale, voilà qui répondait au “goût du risque” cultivé par les gentlemans anglais, attirant vers le renseignement les rejetons des meilleures familles aristocratiques. Si dans d’autres cultures nationales on se montrait pour le moins réticent à l’égard de la profession d’espion, en Angleterre elle s’est nimbée d’une auréole de noblesse et d’un certain romantisme. Un fait qui se reflète dans la littérature, le cinéma et la culture populaire. Rien qu’au xxe siècle, nombre d’écrivains célèbres furent liés au renseignement britannique : William Somerset Maugham, Graham Greene, Anthony Burgess, Ian Fleming, John le Carré, Frederick Forsyth et Arthur Koestler.

Ce n’est pas pour rien que l’Angleterre est considérée comme la patrie du thriller d’espionnage. Aucune autre culture n’a aussi largement et minutieusement exploré le thème de l’espionnage. La liste est infinie, contentons-nous de citer quelques chefs-d’œuvre, tels que Les 39 Marches (Alfred Hitchcock, 1939), Le Troisième Homme (1949), L’Espion qui venait du froid (1965), Ipcress, danger immédiat (1965), sans parler de l’éternelle série des James Bond (Bons baisers de Russie, etc.), pour finir avec le blockbuster Kingsman : Services secrets. L’amour des Britanniques pour l’espionnage s’explique par le fait qu’ils en comprennent l’utilité et s’en servent à des fins politiques.

Cet “art” étant si apprécié, l’élite politique anglaise en a accepté les règles et les risques jusqu’à la dernière décennie. Avec l’affaire Litvinenko, et plus encore l’affaire Skripal, les gentlemans semblent avoir perdu leur sang-froid légendaire. Manifestement, la Russie et tout ce qui s’y rapporte les irrite au plus haut point. C’est ainsi qu’à l’espionnage se combine la russophobie. La superposition de ces deux traditions – russophobie et espionnage – explique en grande partie cette confrontation qui dure depuis des décennies et qui a depuis longtemps dépassé le cadre habituel du renseignement.


La russophobie est apparue en France et en Angleterre après les guerres napoléoniennes, lorsque la Russie est devenue une puissance influente sur le continent. C’est clairement dans les années 1830, avec les soulèvements polonais contre l’Empire russe, que la russophobie européenne a pris forme. Il ne s’agissait pourtant pas tant de solidarité avec les Polonais que d’une volonté d’affaiblir la Russie. Les relations de l’Angleterre avec la Russie se tendirent encore avec la “question d’Orient” et le destin des détroits du Bosphore et des Dardanelles, ce qui provoqua la guerre de Crimée (1853-1856) et ce qu’on appela le Grand Jeu – cet affrontement géopolitique (mettant à contribution renseignement et diplomatie) entre le Royaume-Uni et la Russie dans la deuxième moitié du xixe siècle.

Dans les années 1855-1865, Alexandre Herzen et Nikolaï Ogarev publiaient à Londres, sous le regard bienveillant des autorités britanniques, les premières revues russes antigouvernementales qui eurent une influence déterminante sur l’intelligentsia russe libérale. Au début du xxe siècle, l’Angleterre devint l’un des principaux refuges pour l’émigration dissidente russe, en particulier les socialistes révolutionnaires, les mencheviques et les bolcheviques. C’est à Londres que se déroulèrent les IIe et Ve congrès (1903, 1907) historiques des sociaux-démocrates russes, auxquels participa Lénine et où le bolchevisme fut institué en tant que mouvement. La majeure partie du financement du Ve congrès provenait des industriels britanniques, sympathisants de la révolution russe.

À l’exception des deux guerres mondiales, au cours desquelles la Russie (l’Union soviétique) et la Grande-Bretagne furent alliées, la guerre des espions et de l’information n’a jamais cessé entre les deux nations. Il suffit de rappeler l’affaire Lockhart (1918), l’opération Trust et Sidney Reilly (1925), ce dernier ayant été surnommé le “roi des espions” en Angleterre et ayant inspiré à Ian Fleming le personnage de James Bond. L’histoire a également retenu le cas des Cinq de Cambridge (des superagents légendaires recrutés par l’Union soviétique dans les années 1930, dont le fameux Kim Philby). La concurrence entre les services devint particulièrement vive durant la guerre froide, qui dura de 1946 à 1991. Les noms des “héros” et des traîtres de cette guerre sont bien connus. L’affaire Profumo, du nom du ministre de la Défense britannique, fit en particulier sensation, provoquant la démission de ce dernier en 1963. L’histoire de l’escort-girl Christine Keeler, qui entretenait parallèlement une liaison avec Profumo et avec l’officier du renseignement militaire soviétique Evgueni Ivanov, a captivé les Britanniques comme un passionnant jeu d’espions. En 1971 eut lieu la plus importante expulsion de diplomates soviétiques de l’histoire, avec 105 agents contraints de quitter Londres.

Après la chute de l’URSS, le répit se révéla de courte durée : dès la fin des années 1990, l’affrontement entre les services reprit de plus belle. Londres devint tout à la fois le refuge des oligarques russes, des criminels économiques, des espions transfuges et de toutes sortes d’opposants à Moscou. Le plus célèbre d’entre eux, l’oligarque Boris Berezovski, mourut dans des circonstances non élucidées en 2013. L’opposition russe à Londres, activement exploitée par les services de renseignement britanniques, est cependant devenue dans une large mesure incontrôlable et agit selon ses propres règles. C’est précisément la raison de toute une série d’assassinats inexpliqués qui dépassent les compétences et la logique du renseignement classique et qui, vraisemblablement, servent les intérêts de quelques tierces parties. Le préjudice politique de ces exécutions pour l’exemple est énorme. Les Britanniques, c’est manifeste, sont devenus les otages d’un système qu’ils ont eux- mêmes créé. L’Angleterre n’a pas fini de se plaindre et de s’offusquer de la mort de transfuges russes, puisqu’elle a elle-même écrit les règles de ce jeu où la guerre internationale des services secrets se joue précisément sur son territoire. Cela ne concerne pas uniquement la diaspora russe, mais aussi les islamistes qui ont obtenu l’asile politique avec le soutien des services secrets locaux et qui sont aujourd’hui hors de contrôle, commettant nombre d’actes terroristes sur le sol de leurs hôtes.


25/06/2018

Pirates, cyberarmes et compromission

En 2017, la NSA et la CIA ont tenté de récupérer des cyberarmes qui leur avaient été dérobées auprès d’un intrigant intermédiaire russe... qui voulait leur remettre des informations compromettantes sur Trump.


L’an dernier, au terme de plusieurs mois de tractations secrètes, un citoyen russe a réussi à extorquer 100 000 dollars aux services de renseignement américains en promettant de leur livrer des cyberarmes volées à l’Agence de sécurité nationale (NSA). Il afrmait également détenir des informations compromettantes sur le président Trump. L’argent, livré par valise dans une chambre d’hôtel de Berlin en septembre dernier, devait être le premier versement d’un total de 1 million de dollars. Le vol de ces outils de piratage secrets avait été catastrophique pour l’agence américaine, qui avait du mal à dresser l’inventaire complet de ce qui lui avait été dérobé.

Plusieurs responsables américains du renseignement affirment avoir clairement dit qu’ils ne voulaient pas des informations concernant Donald Trump de la part de cet homme soupçonné d’entretenir des relations troubles avec les services russes et des réseaux de cybercriminels en Europe de l’Est. D’après l’intéressé, ces informations établissaient un lien entre la Russie et le président américain ainsi que plusieurs de ses associés. Au lieu de leur fournir les cyberarmes, le Russe n’a toutefois offert aux agents américains que des informations non vérifées, et potentiellement fabriquées, sur Trump et d’autres individus, notamment des relevés de comptes bancaires, des courriers électroniques et des documents prétendument issus des services de renseignement russes.

Messages codés. 

Craignant de mettre le doigt dans un engrenage russe visant à créer des dissensions au sein de l’administration américaine, les responsables du renseignement disent avoir coupé court aux discussions. Certains redoutaient en outre les répercussions politiques de cette opération à Washington s’ils étaient soupçonnés de chercher à se procurer des informations compromettantes sur le président. La CIA s’est refusée à tout commentaire. La NSA s’est contentée de rappeler que “tous ses employés ont pour obligation à vie de protéger les informations classifiées”.

Les tractations menées en Europe l’an dernier nous ont été rapportées par des représentants officiels des services américains et européens, s’exprimant sous couvert d’anonymat, ainsi que par le ressortissant russe. Les agents américains sont passés par un intermédiaire, un homme d’affaires
américain installé en Allemagne, de manière à se ménager une possibilité de démenti. Plusieurs rencontres ont eu lieu en Allemagne, dans ces villes de province qui ont servi de cadre aux premiers romans d’espionnage de John le Carré. Il y a également eu des échanges d’informations dans des hôtels cinq étoiles de Berlin. Les agences américaines ont passé des mois à surveiller les allées et venues de l’informateur russe à Berlin, ses escapades à Vienne chez sa maîtresse et ses retours à sa base de Saint-Pétersbourg. La NSA a même utilisé une dizaine de fois son compte Twitter officiel pour envoyer des messages codés au Russe.

Opération d’intoxication. 


L’affaire s’est terminée cette année quand les Américains ont signifié à l’informateur qu’il n’était plus le bienvenu en Europe occidentale et qu’il ferait mieux de ne plus y revenir s’il tenait à sa liberté, explique l’homme d’affaires américain qui est resté en possession des informations concernant Trump et qui les a mises à l’abri en Europe. Le Russe afimait avoir accès à tout un tas de secrets allant du code informatique des cyberarmes dérobées à la NSA et à la CIA jusqu’à une vidéo supposée montrer Donald Trump en compagnie de deux prostituées dans un hôtel de Moscou en 2013. À ce jour, l’existence d’une telle vidéo n’est attestée par aucune preuve.

L’informateur russe était connu des services américains et européens comme étant proche du renseignement russe et des réseaux de cyber- criminalité – deux milieux soupçonnés d’être à l’origine des vols à la NSA et à la CIA. C’est son empressement à vendre le kompromat [“dossier compromettant”] visant Trump qui a éveillé les soupçons des Américains. Ces derniers ont commencé à suspecter une opération d’intoxication visant à les monter contre le président. Dès le début des négociations, le Russe a réduit son prix de 10 millions de dollars à 1 million. Quelques mois plus tard, il a fait visionner à l’homme d’affaires américain une vidéo de quinze secondes montrant un individu parlant avec deux femmes dans une chambre.

La vidéo n’avait pas de son, et il n’y avait aucun moyen de vérifer qu’il s’agissait de Donald Trump. Mais le choix du lieu de visionnage a renforcé les soupçons des Américains : d’après l’homme d’affaires américain, c’est dans l’enceinte de l’ambassade russe à Berlin que lui aurait été montrée la vidéo. D’autres éléments incitaient à la méfiance vis-à-vis de l’informateur russe. Accusé de blanchiment d’argent par le passé, sa couverture d’homme d’affaires n’était guère crédible – il possédait une société (au bord de la faillite) spécialisée dans la vente de grils pour vendeurs de rue. Les Américains nourrissaient également des doutes quant au kompromat que l’informateur voulait leur vendre. Ces informations, notamment la vidéo, leur paraissaient relever plus du scoop pour tabloïd que de l’information confidentielle.

En revanche, ils tenaient absolument à mettre la main sur les outils de piratage dérobés à la NSA et à la CIA. Ces cyberarmes secrètes avaient été mises au point pour infltrer les réseaux informatiques de la Russie, de la Chine et d’autres puissances rivales. À la place, elles avaient atterri entre les mains d’un mystérieux groupe se faisant appeler The Shadow Brokers [“les intermédiaires de l’ombre”], lequel a entre-temps fourni à des hackeurs les moyens techniques d’infecter des millions d’ordinateurs à travers le monde. Du côté américain, personne ne voulait passer à côté d’informations susceptibles de les aider à comprendre ce qui s’était passé. “C’est toute la sournoiserie du contre-espionnage et sa férocité. Personne ne veut se retrouver dans la position du type qui a laissé passer une occasion et qui, cinq ans plus tard, se rend compte qu’il s’agissait d’une vraie source”, souligne Steven Hall, ancien responsable des opérations russes à la CIA.

Pour les agences de renseignement américaines, les services russes voient les profondes fractures politiques aux États-Unis comme une bonne occasion d’attiser les tensions partisanes.
Selon elles, les pirates russes ciblent les bases de données électorales en vue des élections de mimandat de novembre et déploient leur armée de bots informatiques pour diviser sur les réseaux sociaux. Les Russes font également tout leur possible pour discréditer les enquêtes fédérale et parlementaire autour des ingérences de Moscou. Pour ce faire, ils diffusent des informations corroborant diverses allégations non vérifées concernant les liens entre Trump et la Russie – avec notamment cette vidéo, dont Trump a à plusieurs reprises nié l’existence.

Les premières rumeurs selon lesquelles les services russes seraient en possession de cette vidéo remontent à plus d’un an, quand un ancien espion britannique a sorti un dossier explosif, avec l’aide financière des démocrates, plein d’informations non confirmées. Depuis, au moins quatre ressortissants russes liés aux milieux de l’espionnage et à des réseaux criminels se sont manifestés en Europe centrale et orientale pour vendre ce kompromat à des Américains, des enquêteurs privés ou des espions susceptibles d’étayer ces allégations.

Les espions américains ne sont pas les seuls à être en contact avec des Russes afrmant avoir des secrets à leur vendre. Cody Shearer, un proche du Parti démocrate, a sillonné l’Europe de l’Est pendant six mois pour mettre la main sur ce fameux kompromat qui lui aurait été proposé par un autre ressortissant russe, indiquent des sources proches du dossier. Contacté par téléphone fin 2017, Shearer s’est contenté de déclarer qu’il travaillait sur “une grosse affaire, vous savez ce que c’est, et vous ne devriez pas m’interroger là-dessus”. Puis, il a raccroché. On ignore quel type de renseignement il a pu obtenir, et s’il en a obtenu.

Hacker viennois


Avant de négocier avec l’informateur russe, les agents américains étaient en contact avec un hackeur de Vienne connu des services sous le nom de Carlo. Celui-ci aurait proposé au début de l’année 2017 de leur livrer un lot complet d’outils de piratage détenu par les Shadow Brokers, ainsi que les noms des membres de son réseau. En échange, il réclamait l’immunité de la part du gouvernement américain. Cette demande d’immunité ne pouvant être satisfaite, les renseignements américains ont fait ce que les espions font le mieux : ils ont proposé d’acheter ses informations. C’est alors qu’est apparu le ressortissant russe en Allemagne, déclarant aux Américains qu’il était chargé de l’affaire.

À l’instar de Carlo, cet homme avait déjà été en contact avec des agents américains du renseignement. Opérant comme une sorte de fixeur, il avait arrangé divers coups pour le compte du FSB, le successeur du KGB. D’après les renseignements américains, il était directement lié à Nikolaï Patrouchev, ancien directeur du FSB. Les Américains savaient également qu’il avait aidé un oligarque russe à faire transiter des cargaisons illicites de métaux semi-précieux. À la fin du mois d’avril 2017, les négociations semblaient sur le point d’aboutir. Plusieurs agents de la CIA avaient même fait le déplacement depuis les États-Unis pour aider leurs collègues de l’antenne berlinoise à gérer l’opération. C’est dans un petit bar, au cœur de l’ancien Berlin-Ouest, que le Russe a transmis à l’intermédiaire américain une clé USB contenant un aperçu des informations qui étaient en sa possession.

Une dernière chance. 


Au bout de quelques jours, l’accord est tombé à l’eau. Les Américains avaient déterminé qu’il s’agissait bien d’informations provenant des Shadow Brokers, mais que celles-ci avaient déjà été rendues publiques par le groupe. La CIA a refusé de payer. Le Russe était furieux. Des tractations se sont néanmoins poursuivies jusqu’en septembre, date à laquelle les deux parties ont décidé de se donner une nouvelle chance. Fin septembre, l’homme d’affaires américain a transmis les 100 000 dollars au Russe. Une somme prélevée sur le budget fédéral américain mais qui serait passée par des canaux détournés. Quelques semaines plus tard, le Russe a commencé à refaire passer des informations. Mais presque tout ce qu’il a transmis entre octobre et décembre concernait les élections de 2016 et les liens présumés entre des associés de Trump et la Russie. Rien sur les outils de piratage dérobés à la NSA et à la CIA.

En décembre, l’informateur russe dit avoir expliqué à l’intermédiaire américain qu’il transmettait les informations sur Trump mais gardait de côté celles sur les outils de piratage sur ordre de hauts responsables du renseignement russe. Au début de l’année, les Américains lui ont donné une dernière chance. Mais, une fois encore, le Russe n’avait rien d’autre à proposer que des excuses. Les Américains l’ont alors mis au pied du mur : soit il commençait à travailler pour eux et leur donnait le nom de tous les membres de son réseau, soit il retournait en Russie pour ne pas en revenir. Le Russe n’a pas hésité longtemps. Il a avalé une gorgée de son jus de canneberge, a pris son sac et a disparu.

22/06/2018

Des espions qui venaient de Russie

Stars chéries des films hollywoodiens depuis les années 1950, et de Red Sparrow aujourd’hui, les espions et espionnes russes sont en voie de disparition. Car la réalité et la technologie dépassent la fiction.


L’image des Russes dans la culture populaire occidentale fait partie des choses désagréables qu’ils doivent supporter depuis des générations. L’inimitable Rosa Klebb, la brute qui essaie de tuer le héros britannique James Bond avec une lame empoisonnée dissimulée dans la pointe de sa chaussure, est toujours la mère (marâtre) de tous les maux. Les Russes, hommes ou femmes, sont en général brutaux, froids et dénués de conscience morale, et quand par hasard ils sont sympathiques, comme Lev Andropov, le gentil cosmonaute d’Armageddon, ils portent la chapka et sont ivres.

Aujourd’hui on pense plus souvent qu’on ne le souhaiterait à Rosa Klebb, et c’est moins à cause du cinéma que de la réalité. Le récent empoisonnement de l’ancien agent double russe Sergueï Skripal est un crime digne de la guerre froide, comme l’histoire de Trinh Xuan Thanh, ce Vietnamien kidnappé en plein Berlin à l’été 2017 sur ordre des services secrets de la République socialiste du Vietnam. Les services des pays communistes, ou plutôt des pays autoritaires, auxquels appartiennent entre autres les Russes, ont aussi peu de pitié pour leurs victimes que de respect pour l’État de droit. 
Le malaise se répand en Occident. 

Le péril terroriste. 


La fin de la guerre froide et la montée du terrorisme islamiste ont longtemps fait disparaître les agents russes de l’esprit des Européens et des Américains. L’incarnation du mal n’était plus le vieil apparatchik du Bureau politique prêt à appuyer sur le bouton nucléaire, mais un prêcheur menaçant sous une tente en Afghanistan. Les islamistes connaissent le pouvoir des images mieux que les communistes. La réalité n’a jamais autant dépassé la fiction que le 11 septembre 2001, quand Al-Qaida a mis en scène un meurtre à grande échelle devant les caméras de télévision. Les services secrets américains ont ensuite combattu ce péril avec des méthodes que l’Occident aurait plutôt attribuées à l’Union soviétique – enlèvements, torture et détention hors de tout droit. 

À cette époque, les Russes post-soviétiques n’avaient pas arrêté d’espionner l’Occident, mais ils ne suscitaient plus vraiment d’inquiétude. En 2010 par exemple, un de leurs réseaux d’espionnage a été démantelé aux États-Unis : dix hommes et femmes qui se faisaient passer depuis des années pour de bons citoyens, tout en faisant discrètement leur rapport à Moscou. Les Américains ont réagi à la nouvelle avec stupéfaction et humour plutôt qu’avec inquiétude. [Après son rapatriement en Russie dans le cadre d’un échange de prisonniers], Anna Chapman, l’une des membres du réseau, a fait une brillante carrière à la télévision russe – ce qui correspondait bien à l’époque.

Joe Weisberg a conçu à partir de cette afaire une série télévisée [The Americans] sur les espions qui vivent “parmi nous” : Philip et Elizabeth élèvent deux enfants dans la banlieue de Washington et travaillent accessoirement – ou principalement – pour Moscou. Ils séduisent, torturent ou tuent. Weisberg n’avait qu’un problème : plus personne n’avait peur des Russes. Il a donc décidé de situer
l’action dans les années 1980, époque où le président Ronald Reagan considérait l’Union soviétique comme “l’empire du Mal”.

Si Weisberg écrivait sa série aujourd’hui, il pourrait sans problème situer l’action de nos jours. Vladimir Poutine qui pense que son pays est assiégé par l’Occident – essentiellement à cause de l’élargissement de l’Otan – vient d’atteindre son objectif déclaré : la Russie est à nouveau prise au sérieux, voire crainte. Depuis qu’il a annexé la Crimée et affiche son alliance avec le dictateur syrien Bachar El-Assad, l’Occident est convaincu que Poutine est capable de tout ou presque. Le gouvernement britannique estime même qu’il est personnellement responsable de l’attaque contre Skripal. Il n’y a aucune preuve, mais la presse britannique aime à rappeler que Poutine a été agent du KGB, ce qui manifestement lui suffit. Poutine a conforté cette image en déclarant que les “traîtres” finissaient “mal”, après avoir proclamé qu’il irait “buter [les terroristes] jusque dans les chiottes”.

Mais les services secrets des pays qui se trouvent à l’est du rideau de fer sont-ils vraiment plus impitoyables que ceux de l’Ouest ? 


Une chose est sûre, l’histoire regorge d’exemples en ce sens. En 1959, l’anticommuniste ukrainien Stepan Bandera est assassiné à Munich avec un pistolet spécial qui lui projette du cyanure au visage. En 1978, le KGB et les services secrets bulgares assassinent le dissident Georgi Markov en le piquant à la jambe sur un pont de Londres avec un parapluie qui lui a injecté de la ricine. En 1981, la Stasi tente de se débarrasser de Wolfgang Welsch [un dissident qui avait monté une organisation pour aider des Allemands de l’Est à fuir la RDA], en assaisonnant ses boulettes de viande au thallium.

C’est vrai, bien d’autres services secrets ont recours à des mesures extrêmes. Le Mossad a tué des centaines de terroristes, vrais ou supposés palestinien et iranien. L’opération commando américaine destinée à tuer Oussama Ben Laden, le chef d’Al-Qaida, au Pakistan restera elle aussi dans les livres d’histoire. Elle a donné lieu par la suite à un film intitulé Zero Dark Thirty. La réalité et la fiction passent leur temps à se courir après et si la réalité gagne souvent, ce n’est certainement pas uniquement grâce aux Russes.

Cependant, les services secrets sont utilisés plus souvent à l’Est qu’à l’Ouest contre les dissidents ou les opposants. Après le stalinisme, la direction soviétique avait placé les services secrets sous le contrôle du Parti et du Bureau politique de façon à éviter qu’une seule personne puisse décider arbitrairement d’y faire appel. Avec Poutine en revanche, c’est à nouveau un homme venu des services et travaillant avec les services qui est au pouvoir et il n’y a pas la moindre force politique en vue pour le surveiller.

Aux États-Unis non plus, ce ne sont pas toujours les principes de l’État de droit qui guident les méthodes des services secrets. Dans les années 1950, la CIA a élaboré des plans grotesques pour assassiner le révolutionnaire cubain Fidel Castro. L’organisation s’est par la suite éloignée de ce type de méthodes, mais tous ses scrupules ont à nouveau disparu avec les attentats de 2001. Le président Barack Obama a commencé par étendre sa guerre des drones avant de limiter les assassinats ciblés aux terroristes qui constituaient un danger “immédiat”.

L’humain superflu.


Le caractère impitoyable des appareils d’État autoritaires trouve une illustration particulière dans les “pièges à miel” – ces espionnes ou espions qui séduisent les autres ou acceptent d’avoir des relations sexuelles avec eux. Les services occidentaux y ont certes eu recours, mais l’Union soviétique était imbattable à ce jeu, ce qui du point de vue occidental montre qu’elle est impitoyable. Comme l’expliquait l’ancien inspecteur général de la CIA Frederick Hitz : “Il n’y a que très peu de services occidentaux qui peuvent dicter à leurs citoyens que leur corps appartient à l’État.”

Ce n’est pas un hasard si un film qui traite de la question est actuellement diffusé au cinéma. Red Sparrow, qui raconte l’histoire d’une espionne russe chargée de séduire des hommes, n’aurait pas suscité l’intérêt du public en 2010. Il rejoint aujourd’hui la longue liste des films occidentaux dans lesquels les Russes manifestent mépris de l’être humain et violence. Red Sparrow aurait pu sortir en 1988 (si ce n’est que Jennifer Lawrence, l’actrice américaine qui joue l’espionne russe, n’était pas encore née à l’époque).

Doit-on encore coucher avec l’ennemi pour obtenir des informations ? 


Pour les services secrets, les plus grands bouleversements sont aujourd’hui davantage liés à la technologie qu’à l’idéologie. Pourquoi entraîner quelqu’un au lit pour lui arracher ses secrets quand on peut pirater son téléphone ? Pourquoi risquer la vie d’un agent quand on peut abattre l’ennemi avec un drone ?

On dit toujours que le film d’espionnage est un genre increvable : les régimes et les idéologies vont et viennent, mais il y aura toujours des individus prêts à s’exposer aux plus grands dangers pour un noble but. Cependant, deux des missions centrales des services secrets, obtenir des informations et tuer, nécessitent de moins en moins d’êtres humains. Si l’utilisation de robots et de drones se maintient, le film d’espionnage perdra bientôt son élément le plus important : l’agent lui-même.


15/04/2018

Operation d'espionnage en Belgique

Comment les espions britanniques ont espionné Proximus


Lorsque des courriels entrants ont cessé d'arriver, cela semblait être anodin au début. Mais il devien finalement clair que ce n'était pas un problème technique de routine. À l'intérieur d'une rangée d'immeubles de bureaux gris à Bruxelles, une attaque de piratage majeure était en cours. Et les auteurs sont des espions du gouvernement britannique.

C'est en été 2012 que les anomalies ont d'abord été détectées par les employés de Belgacom, le plus grand fournisseur de télécommunications en Belgique. Mais ce n'est qu'un an plus tard, en juin 2013, que les experts en sécurité de l'entreprise ont pu comprendre ce qui se passait. Les systèmes informatiques de Belgacom était infectés par un logiciel malveillant très sophistiqué et se déguisaient en logiciel Microsoft tout en volant discrètement des données.

L'an dernier, des documents du lanceur d'alerte de l'Agence nationale de sécurité, Edward Snowden, ont confirmé que l'agence de surveillance britannique Government Communications Headquarters était à l'origine de l'attaque, baptisée Operation Socialist. Et en novembre, les documents de la GCHQ ont révélé que le malware présent sur les systèmes de Belgacom était l'un des outils d'espionnage les plus avancés jamais identifiés par les chercheurs en sécurité, qui l'ont baptisé "Regin".

Cependant, l'histoire complète de l'infiltration de Belgacom par le GCHQ n'a jamais été racontée. Les détails clés sur l'attaque sont restés enveloppés de mystère - et la portée de l'attaque n'est pas claire.

Reconstitution complète des événements qui ont eu lieu avant, pendant et après l'opération secrète de piratage du GCHQ.

Sur la base de nouveaux documents issus des archives de Snowden et d'entretiens avec des sources proches de l'enquête sur les logiciels malveillants chez Belgacom, des chercheurs ont établi que l'attaque contre Belgacom était plus agressive et plus profonde que prévu. Elle s'est déroulé par étapes entre 2010 et 2011, pénétrant chaque fois plus profondément dans les systèmes de Belgacom, compromettant éventuellement le cœur même des réseaux de l'entreprise.

Snowden a déclaré à The Intercept que les dernières révélations constituaient une attribution sans précédent d'une cyberattaque gouvernementale contre une infrastructure critique.

Le piratage de Belgacom, a-t-il déclaré, est le "premier exemple documenté montrant qu'un État membre de l'UE organise une cyberattaque contre un autre membre de l'UE... un exemple stupéfiant de l'ampleur du problème de piratage financé par l'État".

Publiquement, Belgacom a minimisé l'étendue du compromis en insistant sur le fait que seuls ses systèmes internes ont été violés et que les données des clients n'ont jamais été jugées à risque. Mais les documents secrets du GCHQ montrent que l'agence a obtenu un accès bien au-delà des ordinateurs internes des employés de Belgacom et qu'elle était capable de saisir des flux cryptés et non chiffrés de communications privées des clients gérées par la société. Ce qui était le but ultime de l'operation des services secrets britannique.

Belgacom a investi plusieurs millions de dollars dans ses efforts pour assainir ses systèmes et renforcer sa sécurité après l'attaque. Toutefois, ont apprend que des personnes qui ont travaillé sur l'enquête sur les logiciels malveillants dans l'entreprise ne sont pas à l'aise avec la façon dont l'opération de nettoyage a été gérée, et ils croient que certaines parties du programme malveillant GCHQ n'ont jamais été entièrement supprimées et quel peuvent etre toujours présente.

Les révélations sur la portée de l'opération de piratage doivent alarmer les clients de Belgacom à travers le monde. La société exploite un grand nombre de liaisons de données à l'échelle internationale (voir la carte interactive ci-dessous) et dessert des millions de personnes à travers l'Europe ainsi que des hauts fonctionnaires de la Commission européenne, du Parlement européen et du Conseil européen. Les nouveaux détails seront également examinés de près par un procureur fédéral en Belgique, qui mène actuellement une enquête criminelle sur l'attaque contre l'entreprise.

Sophia in 't Veld, une politicienne hollandaise qui présidait la récente enquête du Parlement européen sur la surveillance de masse exposée par Snowden, a déclaré qu'elle pensait que le gouvernement britannique devrait faire face à des sanctions si les dernières révélations étaient prouvées. "Compenser Belgacom devrait être le moins qu'il devrait faire", a déclaré 't Veld. "Mais je suis plus préoccupé par la responsabilité qu'elle est enfreint la loi, violé les droits fondamentaux et manipulé nos systèmes démocratiques."

D'autres attaques malveillantes parrainées par des États, semblables à celles que les États occidentaux auraient perpétrées, ont impliqué Stuxnet, un virus utilisé pour saboter les systèmes nucléaires iraniens, et Flame, un logiciel espion collectant des données sur des systèmes situés principalement au Moyen-Orient.

Ce qui distingue l'infiltration britannique secrète de Belgacom, c'est qu'il a été perpétré contre un proche allié - et est soutenu par une série de documents top-secrets.

Le GCHQ a refusé de faire des commentaires sur cette histoire et a insisté sur le fait que ses actions étaient «nécessaires et légales et proportionnées».


Le début

L'origine de l'attaque de Belgacom remonte à 2009, lorsque le GCHQ a commencé à développer de nouvelles techniques pour pirater les réseaux de télécommunications. Les méthodes ont été discutées et développées au cours d'une série de conférences top secrètes sur le développement des signaux. C'est réunion sont organisées annuellement par les pays de l'alliance de surveillance americaine dite «Five Eyes»: États-Unis, Royaume-Uni, Australie, Nouvelle-Zélande et Canada. .


Entre 2009 et 2011, le GCHQ a travaillé avec ses alliés pour développer de nouveaux outils sophistiqués et des technologies qu'il pourrait utiliser pour analyser les faiblesses des réseaux mondiaux et ensuite les pénétrer. Selon des documents top-secrets du GCHQ, l'agence voulait adopter les nouvelles méthodes agressives en partie pour contrer l'utilisation du cryptage protégeant la vie privée - ce qu'elle a appelé le «problème de cryptage» en interne.


Lorsque les communications sont envoyées à travers les réseaux sous un format crypté, il est beaucoup plus difficile pour les espions d'intercepter et de comprendre les courriels, les appels téléphoniques, les messages texte, les discussions en ligne et les sessions de navigation. Pour le GCHQ, il y avait une solution simple. L'agence a décidé que, dans la mesure du possible, elle trouverait des moyens de pirater les réseaux de communication pour saisir le trafic avant qu'il ne soit crypté.


Les espions britanniques ont identifié Proximus (nom ancien de l'entreprise, Belgacom) comme une cible majeure à infiltrer. L'entreprise, avec sa filiale Belgacom International Carrier Services, joue un rôle important en Europe et a des partenariats avec des centaines d'entreprises de télécommunications à travers le monde - en Afrique, en Asie, en Europe, au Moyen-Orient et aux États-Unis. La filiale de Proximus gère l'un des plus grands hubs d'itinérance au monde, ce qui signifie que lorsque les visiteurs étrangers voyagent en Europe en vacances ou en voyage d'affaires et utilisent leurs téléphones portables, beaucoup d'entre eux se connectent aux réseaux internationaux de Belgacom.


Les documents de Snowden montrent que le GCHQ voulait avoir accès à Proximus pour pouvoir espionner et siphonner les téléphones utilisés comme des cibles de surveillance qui voyageant en Europe. Mais l'agence avait aussi un arrière-pensée. Une fois piraté les systèmes de Belgacom, le GCHQ prévoyait de briser les liaisons de données reliant Belgacom et ses partenaires internationaux, en surveillant les communications transmises entre l'Europe et le reste du monde. Une carte dans les documents du GCHQ, intitulée «Belgacom_connections», souligne la portée de l'entreprise en Europe, au Moyen-Orient et en Afrique du Nord, illustrant pourquoi les espions britanniques la jugeaient d'une telle valeur.


Planification d'attaque

Avant que le GCHQ ne lance son attaque sur les systèmes de Belgacom, l'agence d'espionnage a effectué une reconnaissance approfondie, utilisant ses puissants systèmes de surveillance pour cartographier le réseau de l'entreprise et identifier les employés clés «dans les domaines de la maintenance et de la sécurité».


Les documents du GCHQ montrent qu'il maintienne des bases de données spéciales à cet effet, stockant des détails sur les ordinateurs utilisés par les ingénieurs et les administrateurs système qui travaillent dans le centre nerveux, ou «centre d'opérations réseau», de réseaux informatiques dans le monde entier. Les ingénieurs et les administrateurs système sont des cibles particulièrement intéressantes pour les espions car ils gèrent des réseaux et détiennent les clés qui peuvent être utilisées pour débloquer de grandes quantités de données privées.


GCHQ a développé un système appelé NOCTURNAL SURGE pour rechercher des ingénieurs et des administrateurs système particuliers en trouvant leurs adresses IP sur internet, des identifiants uniques qui sont attribués aux ordinateurs quand ils se connectent à Internet. Au début de 2011, les documents montrent que le GCHQ a perfectionné le système NOCTURNAL SURGE avec l'aide de ses homologues canadiens, qui avaient mis au point un outil similaire appelé PENTAHO.


Le GCHQ a réduit les adresses IP liées aux ingénieurs de Belgacom en utilisant les données recueillies par ses systèmes de surveillance sur l'activité Internet, avant de passer aux dernières étapes avant le lancement de son attaque. Les documents montrent que l'agence a utilisé un outil appelé HACIENDA pour rechercher des points d'accès potentiels vulnérables dans les réseaux de Belgacom; il est ensuite allé chercher des ingénieurs ou des administrateurs particuliers qu'il pourrait infecter avec des logiciels malveillants.
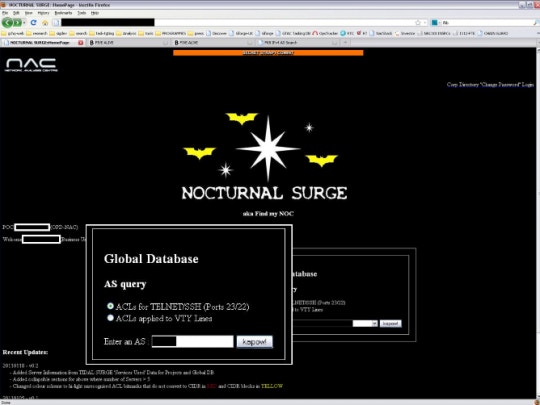


Belgacom


L'infection

Les espions britanniques, qui font partie de l'unité spéciale appelée Network Analysis Center, ont commencé à traîner dans leurs vastes base de données pour obtenir plus de détails sur les individus qu'ils avaient identifiés comme étant des ingénieurs de Belgacom suspects.


Les espions utilisaient les adresses IP qu'ils avaient associées aux ingénieurs comme termes de recherche pour passer en revue leurs trésors de surveillance, ils ont été rapidement en mesure de trouver ce dont ils avaient besoin pour confirmer l'identité des employés et les cibler individuellement avec des logiciels malveillants.


La confirmation est venue sous la forme de «cookies» Google, Yahoo et LinkedIn, de petits fichiers uniques qui sont automatiquement placés sur les ordinateurs pour identifier et parfois suivre les internautes qui naviguent sur Internet, souvent à des fins publicitaires. GCHQ maintient un énorme dépôt appelé MUTANT BROTH qui stocke des milliards de ces cookies interceptés, qu'il utilise pour corréler avec des adresses IP pour déterminer l'identité d'une personne. GCHQ fait référence aux cookies en interne en tant que "identifiants de détection de cible".


Les documents secrets du GCHQ nomment trois ingénieurs de Belgacom qui ont été identifiés comme des cibles à attaquer. L'interception a confirmé l'identité des hommes, tous les trois ont refusé de commenter et ont demandé que leur identité ne soit pas divulguée.


Le GCHQ a surveillé les habitudes de navigation des ingénieurs et s'est préparé à entrer dans la phase la plus importante et la plus sensible de l'opération secrète. L'agence prévoyait d'effectuer une attaque dite «Quantum Insert», qui consiste à rediriger les personnes ciblées pour la surveillance vers un site Web malveillant qui infecte leurs ordinateurs à un rythme effréné. Dans ce cas, les documents indiquent que GCHQ a mis en place une page malveillante ressemblant à LinkedIn pour tromper les ingénieurs de Belgacom. (La NSA utilise également des encarts publicitaire pour cibler des personnes, comme déjà rapporté dans des nombreux cas.)


Un document du GCHQ passant en revue les opérations menées entre janvier et mars 2011 a noté que le piratage sur Belgacom était un succès, et a déclaré que l'agence avait obtenu l'accès aux systèmes de l'entreprise comme prévu. En installant le logiciel malveillant sur les ordinateurs des ingénieurs, les espions avaient pris le contrôle de leurs machines, et étaient en mesure d'exploiter l'accès large aux réseaux informatique que les ingénieurs avaient acces.


Le document indiquait que l'attaque de piratage contre Belgacom avait pénétré "à la fois profondément dans le réseau et à la périphérie du réseau", ajoutant que le travail en cours aiderait "à poursuivre ce nouvel accès".


En décembre 2011, dans le cadre d'une deuxième «poussée de piratage» contre Belgacom, GCHQ identifiait d'autres opérateurs de téléphonie mobile dans le monde se connectant au réseau de l'entreprise dans le cadre de partenariats itinérants internationaux et piratant avec succès des liaisons de données transportant des informations via un protocole GPRS entre clients et operateurs, sessions de navigation et messages multimédia.


L'agence d'espionnage a pu obtenir des données envoyées entre Belgacom et d'autres opérateurs via des tunnels cryptés connus sous le nom de «réseaux privés virtuels». Le GCHQ s'est vanté que son travail d'exploitation contre ces réseaux privés avait été très productif. »Un autre document, daté de la fin de l'année 2011, ajoutait:« L'analyse de réseau sur BELGACOM a permis une exploitation extrêmement réussie ».


Le GCHQ a atteint son objectif. L'agence avait gravement compromis les systèmes de Belgacom et pouvait intercepter des données privées cryptées et non chiffrées transitant par ses réseaux. Le hack restait non détecté pendant deux ans, jusqu'au printemps 2013.


Belgacom


La découverte

À l'été 2012, les administrateurs système ont détecté des erreurs dans les systèmes de Belgacom. Dans les bureaux de la société sur la rue Lebeau à Bruxelles, à quelques pas des bureaux belges du Parlement européen, les employés de la filiale BICS de Belgacom se sont plaints des problèmes de réception des courriels. Le serveur de messagerie fonctionne mal, mais l'équipe technique de Belgacom n'a pas pu déterminer pourquoi.


Le problème a été laissé en suspens jusqu'en juin 2013, quand il y a eu une flambée soudaine. Après l'envoi d'une mise à jour logicielle Windows au serveur d'échange de courriels de Belgacom, les problèmes sont retournés, pire qu'avant. Les administrateurs ont contacté Microsoft pour obtenir de l'aide, se demandant si la nouvelle mise à jour de Windows pouvait être à l'origine de la panne. Mais Microsoft, lui aussi, a eu du mal à identifier exactement ce qui n'allait pas. Il n'y avait toujours pas de solution à trouver. (Microsoft a refusé de commenter cette histoire.)


L'équipe de sécurité interne de Belgacom a commencé à soupçonner que les systèmes avaient été infectés par une sorte de virus, et l'entreprise a décidé qu'il était temps de faire appel à des experts externes. Il a fait appel à la firme de sécurité informatique néerlandaise Fox-IT pour venir scanner les systèmes à la recherche d'informations suspectes.


Rapidement, Fox-IT a découvert des fichiers bizarres sur le serveur de messagerie de Belgacom qui semblaient être déguisés en logiciels Microsoft légitimes. Les fichiers suspects permettaient à un hacker très sophistiqué de contourner les mises à jour logicielles automatiques de Microsoft sur les systèmes de Belgacom afin de continuer à s'infiltrer dans les systèmes de l'entreprise.


Environ un mois après que Belgacom ait identifié le logiciel malveillant, il a informé la police belge et l'unité criminelle informatique spécialisée du pays, selon des sources proches de l'incident. Le rSGRS a également été appelé pour enquêter sur le piratage, en collaboration avec Fox-IT.


Les experts de Fox IT et du renseignement militaire ont travaillé à disséquer le malware sur les systèmes de Belgacom, et ont été choqués par ce qu'ils ont trouvé. Dans des interviews des sources proches de l'enquête ont décrit le malware comme le plus avancé qu'ils aient jamais vu, et ont déclaré que si le serveur d'échange de mails n'avait pas mal fonctionné, le bug d'espionnage serait probablement resté à l'intérieur de Belgacom pendant plusieurs années.


Une violation profonde

Tout en travaillant pour évaluer l'étendue de l'infection chez Belgacom, l'équipe d'enquêteurs s'est rendu compte que les dommages étaient beaucoup plus importants qu'ils ne le pensaient. Le logiciel malveillant a non seulement compromis les serveurs de messagerie de Belgacom, mais il a infecté plus de 120 systèmes informatiques exploités par l'entreprise, y compris jusqu'à 70 ordinateurs personnels.


La découverte la plus sérieuse a été que les gros routeurs qui constituent le cœur même des réseaux de télécommunications internationaux de Belgacom, fabriqués par la société américaine Cisco, ont également été trouvés compromis et infectés par des patch de sécurité mis a jours. Les routeurs sont l'une des parties les plus étroitement surveillées de l'infrastructure de l'entreprise, car ils gèrent de grands flux de communications privées sensibles transitant par ses réseaux.


Les premières fuites de Snowden ont montré comment la NSA peut compromettre les routeurs, tels que ceux exploités par Cisco; l'agence peut les pirater à distance ou les intercepter et les intercepter physiquement avant qu'ils ne soient installés dans une entreprise en amont. Dans le cas de Belgacom, on ne sait pas exactement quelle méthode a été utilisée par le GCHQ, ni s'il y a eu une assistance directe de la NSA. (La NSA a refusé de commenter cette histoire.)


Dans tous les cas, les enquêteurs de Proximus n'ont jamais eu l'occasion d'étudier les routeurs. Après que l'infection des backdoor des routeurs Cisco a été trouvé, la société a émis une volonté que personne ne pousse les toucher. Les patrons de Proximus ont insisté sur le fait que seuls les employés de Cisco pouvaient gérer les routeurs !, ce qui a provoqué des malaises chez certains enquêteurs vu que l'entreprise compte comme actionnaire principale des américains comme partenaire dans le capitale de Proximus.


"Vous pourriez demander à de nombreuses sociétés de sécurité d'enquêter sur ces routeurs", a déclaré l'un des enquêteurs. En amenant des employés de Cisco pour faire l'enquête, "vous ne pouvez pas effectuer une inspection indépendante", a déclaré la source, qui a parlé sous couvert d'anonymat parce qu'il n'était pas autorisé à parler aux médias.


Un porte-parole de Cisco a refusé de commenter l'enquête de Proximus, citant la politique de l'entreprise. "Cisco ne commente pas publiquement les relations avec ses clients ou les incidents spécifiques de ses clients", a déclaré le porte-parole.


Peu de temps après que le malware a été trouvé sur les routeurs, Proximus a demandé à Fox-IT d'arrêter son enquête. Des chercheurs de la société de sécurité néerlandaise ont été invités à rédiger un rapport sur leurs découvertes dès que possible. Dans le cadre d'un accord de non-divulgation, ils ne pouvaient pas parler de ce qu'ils avaient trouvé, ni mettre en garde publiquement contre le logiciel malveillant. De plus, ils n'étaient pas autorisés à supprimer le logiciel malveillant...


Entre fin août et mi-septembre 2013, il y a eu une intense période d'activité autour de Belgacom.
Le 30 août, certaines parties du logiciel malveillant ont été supprimées à distance des systèmes infectés de l'entreprise - apparemment après que les espions britanniques aient réalisé qu'il avait été détecté. Mais le malware n'a pas été complètement supprimé, selon des sources proches de l'enquête.


Deux semaines plus tard, le 14 septembre, des employés de Belgacom, des enquêteurs, de la police et des services de renseignements militaires ont entrepris une tentative intensive pour éliminer complètement le virus de l'espionnage des systèmes. Au cours de cette opération, des sources proches de l'enquête suspectaient la NSA ou le GCHQ d'avoir été responsables de l'attaque.


Le même jour où l'histoire a éclaté, le 16 septembre, Proximus a publié un communiqué de presse. "A ce stade, il n'y a aucune indication d'impact sur les clients ou leurs données", indique le communiqué. "À aucun moment la livraison de nos services de télécommunication n'a été compromise. "


Proximus


Des ressources significatives

Au lendemain des révélations, Belgacom a refusé de commenter le rôle du GCHQ en tant qu'architecte de l'intrusion. Les hauts responsables de l'entreprise ont été appelés à comparaître devant un comité du Parlement européen enquêtant sur l'étendue de la surveillance de masse révélée par Snowden.


Les patrons de Belgacom ont déclaré au comité que les systèmes de Belgacom ne posaient aucun problème après une opération de nettoyage «méticuleuse» et ont de nouveau affirmé que les communications privées n'étaient pas compromises. Ils ont rejeté les rapports des médias sur l'attaque, et ont refusé de discuter de quoi que ce soit à propos de l'auteur, disant seulement que "les pirates [responsables] ont des ressources considérables derrière eux".


Les personnes ayant connaissance de l'enquête sur les logiciels malveillants ont regardé les déclarations publiques de Belgacom avec intérêt. Et certains d'entre eux ont remis en question la version des événements de l'entreprise.


"Il n'y avait qu'un nettoyage partiel", a déclaré une source familière avec l'enquête sur les logiciels malveillants. "Je crois qu'il est toujours là. C'est très difficile à enlever et, d'après ce que j'ai vu, Belgacom n'a jamais fait de tentative sérieuse pour l'enlever. " Belgacom a refusé de commenter cette histoire, citant l'enquête criminelle en cours en Belgique.

Le virus de l'espionnage a été décrit par les chercheurs en sécurité comme l'un des logiciels malveillants les plus sophistiqués jamais découverts, ciblant de nombreux réseaux de télécommunications, gouvernements et organismes de recherche dans des pays comme l'Allemagne, l'Iran, le Brésil et la Russie. , et la Syrie, ainsi que la Belgique.


Le GCHQ a refusé de commenter Regin, tout comme la NSA et Proximus. Mais les documents de Snowden contiennent des preuves solides, qui n'ont jamais été rapportées auparavant, qui relient directement les espions britanniques au malware.


En plus de montrer comment les espions britanniques infiltraient l'entreprise et plantaient des logiciels malveillants pour voler des données clients, les documents GCHQ de l'archive Snowden contiennent des noms de code qui apparaissent également dans les échantillons de malware Regin trouvés sur les systèmes de Belgacom, tels que "Legspin" et " Marelle."


Un document du GCHQ sur l'utilisation des méthodes de piratage fait référence à l'utilisation de «Legspin» pour exploiter les ordinateurs. Un autre document décrit «Hopscotch» comme faisant partie d'un système que le GCHQ utilise pour analyser les données recueillies par la surveillance.


Ronald Prins, directeur de la société de sécurité informatique Fox-IT, a étudié les logiciels malveillants et joué un rôle clé dans l'analyse des réseaux infectés de Belgacom. "Les documents de Snowden et ce que j'ai vu du malware ne peuvent mener qu'à une conclusion", a déclaré Prins à The Intercept. "Cela a été utilisé par le GCHQ."


Analyse de Regin


Le 22 janvier 2015, la société Kasperky publie une analyse de deux modules de Regin : « Legspin », une porte dérobée qui pourrait dater de 2002 et « Hopscotch », un nouvel outil utilisé pour circuler au sein des réseaux informatiques visés. Trojan de type backdoor, Regin est un malware complexe dont la structure suppose des compétences techniques rarement vues.

Comme décrit dans le livre blanc publié par Symantec, Backdoor.Regin est une menace en différentes phases, chacune d’entre elles étant dissimulée et chiffrée, à l’exception de la première. L’exécution de la première étape génère un effet domino de déchiffrement et de chargement de la phase suivante. Chaque étape individuelle fournit peu d’informations sur l’ensemble de la menace. Seule la réalisation de l’ensemble permet l’analyse et la compréhension de la menace.

Regin utilise également une approche modulaire, lui permettant de charger des fonctionnalités adaptées selon la cible. Cette approche modulaire a déjà été vue dans des familles de malwares sophistiqués tels que Flamer et Weevil (TheMask), alors que l’architecture en plusieurs étapes est similaire à celle observé dans Duqu/Stuxnet


Proximus


Vecteur d’infection et charges utiles


Le vecteur d’infection varie selon les cibles et aucun vecteur reproductible n’a été identifié à l’heure où ce rapport a été rédigé. Symantec estime que certaines cibles ont été leurrées vers la visite de fausses versions de site Internet bien connus, et que la menace s’est installée via un navigateur web ou lors de l’exploit d’une application. Sur un ordinateur, les fichiers log montraient que venait de Yahoo ! Instant Messenger via une faille non confirmée.

Regin utilise une approche modulaire, donnant ainsi une certaine flexibilité à ses commanditaires et opérateurs qui peuvent ainsi adapter ses fonctionnalités selon les cibles individuelles et les besoins. Certaines charges utiles sont particulièrement avancées et laissent supposer un haut degré d’expertise dans des secteurs bien précis: une preuve supplémentaire du niveau de ressources dont ont bénéficié les auteurs de Regin.

Regin comporte des douzaines de charges utiles. Ses capacités de base incluent plusieurs fonctionnalités de Remote Access Trojan (RAT), telles que la capture d’écrans, la prise de contrôle de la souris, le vol de mots de passe, la surveillance du trafic réseau et la restauration de fichiers supprimés.

Des modules de charge utile plus spécifiques et avancés ont également été découverts, tels que le monitoring de trafic de serveur web Microsoft IIS et l’aspiration du trafic des contrôleurs des stations de téléphonie mobile.


Furtivité

Les développeurs de Regin ont fourni des efforts considérables pour le rendre indétectable. Son caractère discret semble indiquer une utilisation lors de campagnes d’espionnage qui ont duré plusieurs années. Même lorsque sa présence est détectée, il est très difficile de déterminer précisément ses actions. Symantec n’a été en mesure d’analyser les charges utiles qu’après déchiffrement des échantillons de fichiers.

Regin présente plusieurs fonctionnalités de furtivité, notamment des capacités anti-forensics, un système de fichiers virtuel chiffré unique, un chiffrement alternatif sous la forme d’une variante de RC5, qui n’est pas communément utilisé. Regin utilise de multiples moyens sophistiqués pour communiquer avec l’attaquant, notamment via ICMP/ping qui intègre des commandes dans les cookies http, via des protocoles TCP et UDP sur mesure.


Trojan Regin


L’un des modules de Regin vise clairement les opérateurs de télécommunications, car il permet spécifiquement d’espionner ce que font les administrateurs informatiques des réseaux mobiles10,18.

Le 26 novembre, le journal Le Monde indique que selon « une source proche du dossier, qui tient à rester anonyme [...] Regin avait été trouvée au sein des réseaux de plusieurs institutions européennes »20.

Le 28 novembre, le journal autrichien Der Standard indique que selon plusieurs sources anonymes, le maliciel Regin aurait également été découvert dans les systèmes informatiques de l'Agence internationale de l'énergie atomique (AIEA) basée à Vienne21. Le journal rappelle que la NSA avait espionné cette agence internationale, comme l'avait révélé Der Spiegel en août 201322,23 sur la base des révélations d'Edward Snowden.

Le 28 décembre 2014, le quotidien allemand Bild révèle que Regin a été découvert sur la clé USB d'une proche collaboratrice de la chancelière Angela Merkel24. Les services de sécurité informatique de la Chancellerie ont détecté Regin, lorsque cette collaboratrice, qui avait finalisé l'écriture d'un discours sur l'Europe à son domicile et enregistré le document sur la clé USB, a ensuite transféré son document sur son ordinateur professionnel une fois revenue au bureau25.